
Terminalet e pagesave elektronike (POS) të cilat gjenden pothuajse tek çdo dyqan, restaurant, hotel e në çdo aktivitet tregëtar tjetër, janë një mënyrë e lehtë për tu shfrytëzuar për çdo formë sulm kibernetik e cila mund të shkojë deri në spiunime apo dhe aktivitete të tjera të jashtëligjshme masive të personave në mbarë botën, për sa kohë që metoda e infiltrimit nuk zbulohet.
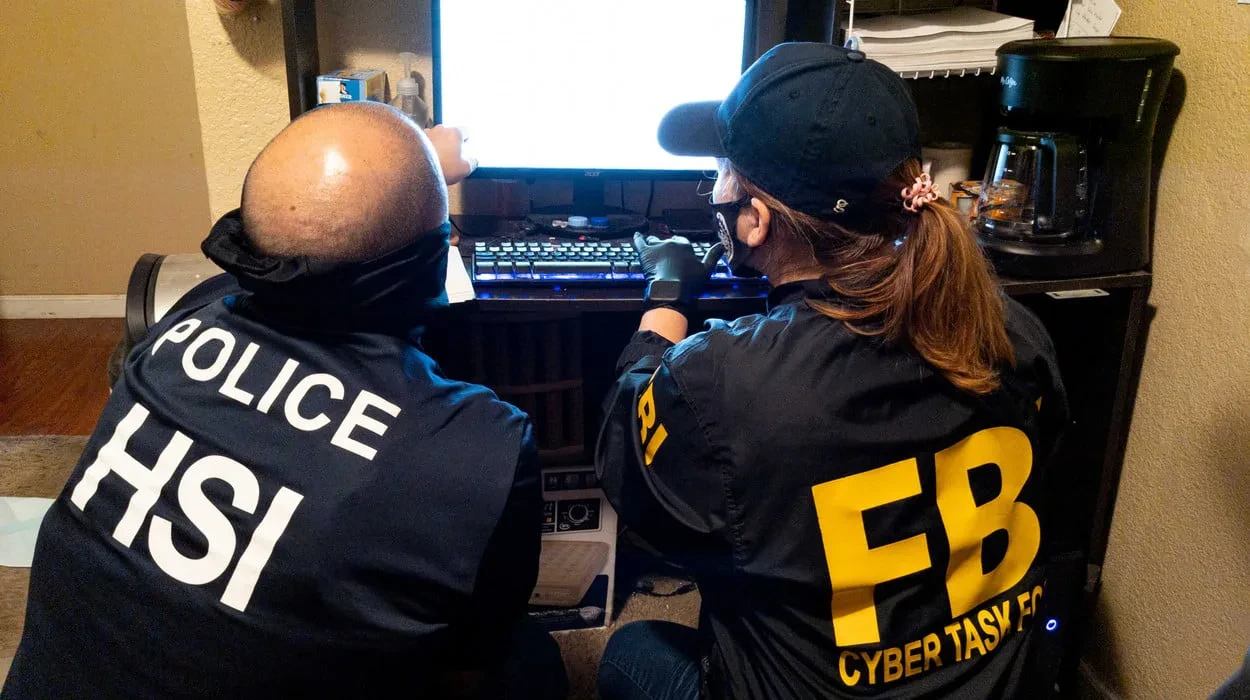
Lajmi se furnitori gjigand PAX ishte vënë nën shënjestër nga një bastisje e FBI-së u përhap me shpejtësi të madhe në të gjithë Shtetet e Bashkuara dhe më pas në pjesën tjetër të botës. “Departamenti i Sigurisë Kombëtare dhe zyrtarë të tjerë të agjencisë po kryejnë një hetim në magazinat e kompanisë në Jacksonville” - u tha në një komunikatë për shtyp nga autoritet vendase. Megjithatë, FBI konfirmon se asnjë rrezik i menjëhershëm nuk është identifikuar ende për tregtarët që përdorin këto terminale pagese, apo klientët e tyre.
Një burim i besueshëm mediatik tha se pajisjet POS përdoreshin si hapësirë ruajtëse për malware, si dhe si një qendër "komandimi dhe kontrolli", përmes së cilës mund të kryheshin sulmet dhe mund të fillonte vjedhja e të dhënave.
Në mbrojtje të tyre, PAX Technology tha se vizita e agjentëve të FBI-së ishte vetëm për një hetim në vazhdim, pa një akuzë formale për kryerjen e një krimi - për të mos dhënë më shumë detaje dhe shpjegime pë situatën në fjalë.