
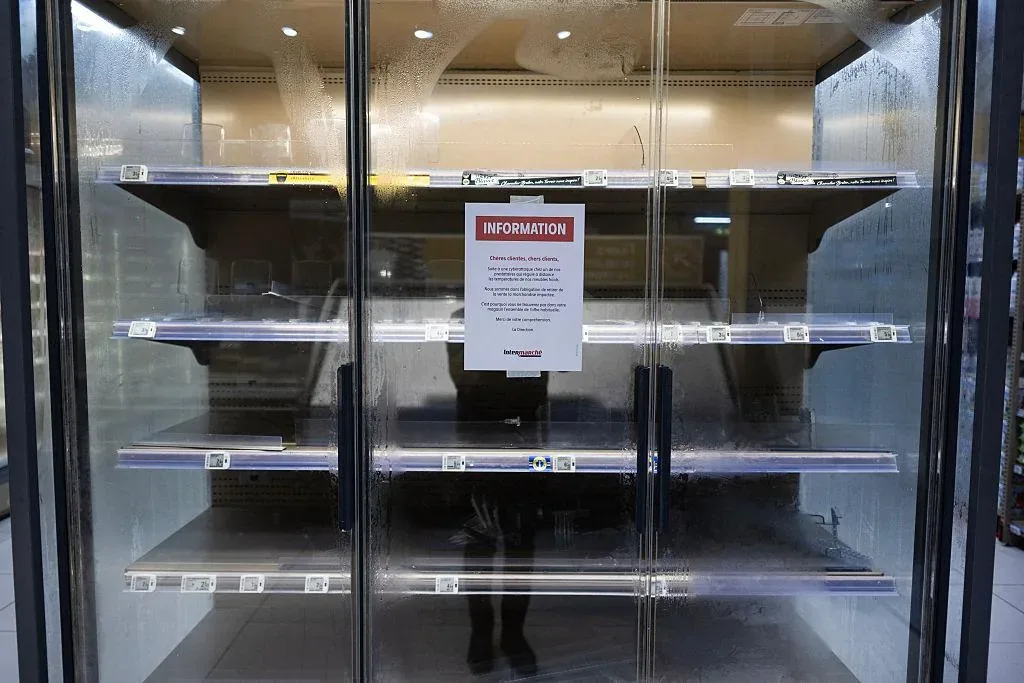
Një seri sulmesh kibernetike ka goditur gjatë tetorit dhe në fillim të nëntorit sistemet e ftohjes së supermarketeve në disa vende europiane, nga Franca te Belgjika, Suedia, Irlanda e më tej. Hakerët kanë arritur të ndërhyjnë në kontrollorët elektronikë që rregullojnë temperaturën e frigoriferëve dhe ngrirësve industrialë, duke i shtyrë temperaturat në disa raste deri në 50-55 gradë Celsius. Pasoja ka qenë e menjëhershme: sasi të mëdha mishi, peshku, bulmeti dhe ushqimesh të ngrira janë hequr nga raftet dhe janë asgjësuar, shitjet janë ndërprerë dhe zinxhirët tregtarë po numërojnë humbje që, për disa prej tyre, arrijnë në dhjetëra milionë euro.
Incidentet kanë nxjerrë në dritë një kërcënim që deri tani kishte marrë pak vëmendje në sektorin e tregtisë me pakicë: cenueshmërinë e pajisjeve industriale të lidhura me internetin, të cilat mund të kontrollohen dhe të manipulohen nga distanca. Qindra njësi tregtare kanë raportuar probleme me ftohjen, ndërsa autoritetet e sigurisë kibernetike kanë nisur hetime për të zbuluar se si u krye ndërhyrja dhe kush qëndron pas saj.
Një sulm me pasoja fizike, jo vetëm digjitale
Sulmet kibernetike klasike zakonisht synojnë vjedhjen e të dhënave, bllokimin e sistemeve informatike ose zhvatjen e parave përmes kërkesave për shpërblim. Rastet e fundit dallojnë qartë nga ky model, sepse kanë prodhuar dëme të drejtpërdrejta fizike. Me ndryshimin e temperaturave, produktet e destinuara për konsum kanë humbur kushtet e sigurisë ushqimore dhe supermarketet nuk kanë pasur zgjidhje tjetër veç t'i asgjësojnë.
Për bizneset, kostoja është e shumëfishtë. Përtej vlerës së mallrave të humbura, operatorët duhet të paguajnë për riparimin e sistemeve, kontrollet teknike, asgjësimin e produkteve të dëmtuara dhe për ndërprerjen e aktivitetit tregtar. Njëkohësisht, sulmet kanë hapur një debat më të gjerë për sigurinë e infrastrukturës digjitale në sektorin ushqimor, ku një pjesë gjithnjë e më e madhe e pajisjeve funksionon përmes sistemeve të automatizuara.
Franca, epiqendra e parë: rreth 700 supermarkete të prekura
Franca ishte ndër vendet e para ku incidentet morën përmasa të gjera. Gjatë muajit tetor, rreth 700 supermarkete u përballën me ndërhyrje në sistemet elektronike të ftohjes. Mes tyre kishte njësi të zinxhirëve Intermarché, Netto, Carrefour dhe Coopérative U. Sipas të dhënave të raportuara, këto 700 dyqane përbëjnë një pjesë të afërsisht 10 mijë supermarketeve që funksionojnë në vend.
Në disa pika shitjeje, punonjësit vunë re se frigoriferët dhe ngrirësit nuk po mbanin më temperaturat e nevojshme për ruajtjen e ushqimeve. Në vend që të vazhdonin ciklin normal të ftohjes, pajisjet kishin kaluar në regjime funksionimi që e ngrinin temperaturën. Në disa njësi, temperaturat qëndruan në nivelin e 50 gradëve Celsius për disa orë. Produktet u dëmtuan dhe operatorët u detyruan të ndërhynin për të shmangur rreziqe të mëtejshme.
Raportimet përmendën edhe raste të mbinxehjes së pajisjeve dhe zjarre të lidhura me incidentet, çka tregon se një sulm kibernetik ndaj sistemeve industriale mund të ketë pasoja që shkojnë përtej humbjeve tregtare.
Për Intermarché, humbjet janë vlerësuar në dhjetëra milionë euro, megjithëse ende nuk është publikuar një bilanc përfundimtar dhe i verifikuar për të gjitha njësitë e prekura. Sipas mediave franceze, dëmi për supermarketet individuale ka variuar nga dhjetëra mijëra euro deri në mbi 130 mijë euro. Përmasat e ngjarjes tregojnë se edhe ndërhyrja në një komponent relativisht të vogël të infrastrukturës teknologjike mund të sjellë kosto të konsiderueshme për një rrjet të madh tregtar.
Autoriteti francez për sigurinë kibernetike, ANSSI, konfirmoi se ishte në dijeni të incidenteve, ndërkohë që ekspertët nisën të analizonin dobësitë e mundshme të pajisjeve që kontrollojnë temperaturat. Prokuroria e Parisit ka hapur gjithashtu një hetim formal.
Vala e dytë: të paktën shtatë vende të tjera të prekura më 2 nëntor
Vetëm tri javë pas rasteve në Francë, më 2 nëntor, sulme të ngjashme u raportuan në të paktën shtatë vende të tjera europiane: Belgjikë, Suedi, Irlandë, Finlandë, Estoni, Holandë dhe Luksemburg. Brenda një dite të vetme, më shumë se 100 njësi tregtare njoftuan probleme me sistemet e ftohjes, ndërsa disa kompani konfirmuan se kishin qenë objekt i ndërhyrjeve kibernetike.
Belgjika, ndër vendet më të goditura
Në Belgjikë, problemet u shfaqën në dhjetëra supermarkete. Ndër to përfshiheshin rreth 40 njësi të Delhaize Proxy, 15 pika Carrefour, 15 supermarkete Intermarché dhe pesë pika Spar të lidhura me stacionet e karburantit Q8. Probleme u raportuan edhe në dyqane të zinxhirit Colruyt, si dhe në një njësi të IKEA-s në Mons, ku rritja e papritur e temperaturave e detyroi kompaninë të hiqte produktet ushqimore nga frigoriferët.
Në disa supermarkete belge, raftet e produkteve të freskëta dhe të ngrira mbetën krejt bosh. Operatorët vendosën njoftime për klientët, duke shpjeguar se këto produkte nuk ishin në dispozicion për shkak të problemeve me sistemet e ftohjes.
Megjithatë, jo të gjitha dyqanet u mbyllën. Carrefour Belgium bëri të ditur se vetëm rreth 15 nga 700 dyqanet e tij ishin prekur dhe se reagimi i shpejtë kishte bërë të mundur vazhdimin e aktivitetit.
Edhe bizneset e vogla nuk u kursyen. Një kasapi në Hove raportoi rreth 15 mijë euro mish të dëmtuar, pasi temperatura e frigoriferëve arriti në 18 gradë Celsius. Autoritetet belge kanë nisur hetime për incidentet.
Suedia: ngrirës në 50 gradë në orët e para të mëngjesit
Në Suedi, zinxhirët ICA dhe Coop raportuan probleme të ngjashme. Një përfaqësuese e një dyqani ICA në Stokholm tregoi se sulmi kishte ndodhur rreth orës dy të mëngjesit dhe se temperaturat e ngrirësve kishin arritur në 50 gradë Celsius. Dëmi u konstatua disa orë më vonë, kur produktet nuk mund të quheshin më të sigurta për konsum.
Coop konfirmoi se gjashtë nga rreth 800 dyqanet e saj ishin prekur. Më pas, kompania njoftoi se problemi ishte zgjidhur dhe se pajisjet kishin rifilluar funksionimin normal. Sipas saj, njësitë e prekura përdornin lidhje celulare 4G, të cilat, në vlerësimin e kompanisë, kishin qenë më të ekspozuara ndaj ndërhyrjeve. Gjithsesi, përdorimi i teknologjisë 4G nuk përbën në vetvete provë të një cenueshmërie sigurie. Qendra kombëtare suedeze e sigurisë kibernetike po shqyrton rastet e raportuara.
Irlanda, Holanda, Estonia dhe Finlanda
Në Irlandë, grupi Musgrave konfirmoi se 13 nga 223 supermarketet SuperValu ishin prekur nga një incident kibernetik i lidhur me një model të caktuar të sistemeve të ftohjes. Produktet e freskëta dhe të ngrira u tërhoqën përkohësisht nga shitja, ndërsa pas zgjidhjes së problemit kompania nisi rikthimin e furnizimit.
Në Holandë u raportuan të paktën 17 biznese me sisteme ftohjeje të prekura, kryesisht operatorë të vegjël tregtarë.
Në Estoni, ndërhyrja u identifikua në një supermarket Selver, ku sulmuesit kishin arritur të hynin në kompjuterin që kontrollonte temperaturat. Sipas kompanisë që kryen mirëmbajtjen, reagimi brenda pak minutash bëri të mundur shmangien e dëmeve të konsiderueshme.
Në Finlandë, disa njësi të grupit Kesko nisën hetime për probleme të ngjashme.
Fakti që incidentet kanë prekur vende dhe kompani të ndryshme ka ngjallur dyshime se sulmuesit mund të kenë shfrytëzuar dobësi teknologjike të përbashkëta. Megjithatë, autoritetet ende nuk kanë konfirmuar nëse të gjitha sulmet janë pjesë e një operacioni të vetëm e të koordinuar.
Si arritën sulmuesit të kontrollonin frigoriferët
Në qendër të sulmeve qëndrojnë sistemet elektronike që menaxhojnë temperaturën e frigoriferëve dhe ngrirësve industrialë. Këto pajisje përdoren gjerësisht në supermarkete, magazina ushqimore dhe objekte të tjera ku ruajtja e mallrave kërkon temperatura të kontrolluara.
Shpesh, këto sisteme mund të monitorohen dhe administrohen nga distanca. Kjo u lejon operatorëve të ndjekin temperaturat, të zbulojnë defektet dhe të ndryshojnë parametrat e funksionimit pa qenë fizikisht pranë pajisjeve. Por e njëjta lidhje, nëse nuk mbrohet siç duhet, mund të kthehet në portë hyrjeje për ndërhyrje të paautorizuara.
Sipas ekspertëve të sigurisë kibernetike, sulmuesit kanë arritur të manipulojnë parametrat e disa kontrollorëve, duke aktivizuar procesin e shkrirjes së akullit, i njohur si defrost mode. Ky proces është pjesë e zakonshme e funksionimit të pajisjeve, por kur aktivizohet në mënyrë të papërshtatshme ose për periudha të gjata, temperatura rritet dhe ushqimet dëmtohen.
Ndër kompanitë e përmendura në lidhje me incidentet është prodhuesi danez Danfoss, kontrollorët e të cilit përdoren në sisteme të ndryshme industriale ftohjeje. Kompania ka bërë të ditur se kishte identifikuar më herët dobësi sigurie në disa pajisje dhe kishte rekomanduar përditësimin e programeve.
Problemi lidhet edhe me jetëgjatësinë e pajisjeve industriale. Ndryshe nga kompjuterët dhe telefonat, që zakonisht përditësohen më shpesh, sistemet e ftohjes mund të qëndrojnë në përdorim për shumë vite. Disa modele të vjetra nuk marrin më përditësime sigurie, ndërsa zëvendësimi i tyre kërkon investime dhe ndërhyrje teknike. Sipas raportimeve, disa nga sistemet e prekura kishin arritur në fund të ciklit të mbështetjes teknike.
Autoritetet franceze u kanë rekomanduar operatorëve disa masa mbrojtëse:
- kufizimin e aksesit të drejtpërdrejtë nga interneti;
- përdorimin e lidhjeve të sigurta VPN;
- ndryshimin e fjalëkalimeve;
- përditësimin e programeve të pajisjeve.
Kjo do të thotë se siguria e frigoriferëve nuk është më vetëm çështje mirëmbajtjeje mekanike apo elektrike. Ajo lidhet gjithnjë e më shumë me sigurinë e rrjeteve informatike dhe me aftësinë e bizneseve për të dalluar ndërhyrjet në sistemet që kontrollojnë proceset fizike.
Dëmet ekonomike: nga mijëra euro për një dyqan në dhjetëra milionë për një zinxhir
Kostoja e sulmeve ndryshon sipas madhësisë së njësive tregtare, kohëzgjatjes së ndërprerjes dhe sasisë së produkteve të dëmtuara. Për një supermarket, humbja e kapacitetit të ftohjes mund të nënkuptojë që brenda pak orësh të asgjësohet një pjesë e konsiderueshme e inventarit.
Shembujt e raportuar tregojnë një shkallë të gjerë humbjesh: nga 15 mijë euro mish i dëmtuar në një kasapi belge, te dhjetëra mijëra euro dhe mbi 130 mijë euro për supermarkete individuale në Francë, deri te dhjetëra milionë euro për zinxhirin Intermarché.
Por humbja e mallrave është vetëm një pjesë e faturës. Një supermarket i prekur duhet të verifikojë sigurinë e produkteve, të organizojë tërheqjen dhe asgjësimin e mallrave të dëmtuara, të kryejë kontrolle teknike dhe të sigurohet që sistemet janë të mbrojtura para se të rinisë funksionimin normal. Nëse incidenti zgjat, biznesi humbet edhe të ardhura nga shitjet.
Produktet e freskëta, sidomos mishi, bulmeti dhe ushqimet e ngrira, janë kategori kyçe për qarkullimin e përditshëm të supermarketeve. Mungesa e tyre ndikon jo vetëm në shitjet e drejtpërdrejta, por edhe në frekuentimin e dyqaneve nga klientët.
Shpenzimet mund të rriten më tej nëse kompanitë detyrohen të zëvendësojnë pajisje, të ndryshojnë arkitekturën e rrjeteve ose të kontraktojnë shërbime shtesë të sigurisë kibernetike. Për operatorët e vegjël, që nuk kanë departamente të specializuara të teknologjisë, këto kosto mund të jenë veçanërisht të rënda.
Deri më 3 nëntor nuk ekzistonte një vlerësim përfundimtar i humbjeve ekonomike në shkallë europiane. Shifrat e bëra publike për Francën dhe rastet individuale në vende të tjera japin një ide për përmasat e mundshme të dëmit, por nuk mund të përdoren për të llogaritur automatikisht koston totale të incidenteve.
Kush qëndron pas sulmeve
Autorët mbeten të panjohur. Deri më 3 nëntor, asnjë individ apo grup hakerësh nuk kishte marrë publikisht përgjegjësinë dhe autoritetet nuk kishin paraqitur prova përfundimtare që t'i lidhnin incidentet me ndonjë shtet apo organizatë të caktuar.
Një detaj që ka tërhequr vëmendjen e ekspertëve është mungesa e çdo kërkese publike për pagesë. Në sulmet tradicionale me programe zhvatëse, të njohura si ransomware, autorët zakonisht bllokojnë sistemet ose të dhënat dhe kërkojnë para për t'i rikthyer ato. Në rastin e frigoriferëve, dëmi i raportuar ka qenë kryesisht fizik dhe operacional.
Tom Hegel, ekspert i sigurisë kibernetike në SentinelOne, ka vlerësuar se mungesa e kërkesave financiare mund të tregojë një motiv sabotimi. Ky mbetet megjithatë një interpretim i ekspertëve dhe jo përfundim zyrtar i hetimeve.
Çështja ka arritur edhe në nivelin e Bashkimit Europian. Komisioneri europian për Bujqësinë dhe Ushqimin, Christophe Hansen, ka shprehur shqetësim se ndërhyrje të tilla mund të dëmtojnë zinxhirin e furnizimit ushqimor dhe besimin e konsumatorëve.
Disa ekspertë kanë përmendur mundësinë e sulmeve me motive politike ose të lidhura me aktorë shtetërorë, por nuk ka prova publike që mbështesin një përfundim të tillë. Po ashtu, ngjashmëria e metodave nuk provon domosdoshmërisht se pas incidenteve në vende të ndryshme qëndrojnë të njëjtët autorë.
Një rrezik i ri për zinxhirin ushqimor
Sulmet ndaj frigoriferëve kanë vënë në qendër të vëmendjes një aspekt të sigurisë kibernetike që deri tani ishte diskutuar më pak publikisht: mbrojtjen e teknologjive që kontrollojnë proceset fizike të bizneseve.
Në industrinë ushqimore, sistemet e automatizuara përdoren për ruajtjen e temperaturave, monitorimin e magazinave, transportin frigoriferik dhe administrimin e inventarëve. Digjitalizimi ka ulur kostot operative dhe ka përmirësuar kontrollin, por në të njëjtën kohë ka krijuar pika të reja dobësie.
Kur një sistem i tillë komprometohet, pasojat ndihen menjëherë në aktivitetin ekonomik. Një ndryshim i paautorizuar i temperaturës mund të shkatërrojë produkte me vlerë të lartë, ndërsa ndërprerja e funksionimit të magazinave frigoriferike mund të prekë furnizimin e dyqaneve dhe marrëdhëniet me furnitorët.
Rastet e fundit kanë treguar gjithashtu se një dobësi teknologjike mund të godasë njëkohësisht kompani të ndryshme që përdorin të njëjtët kontrollorë ose të njëjtat shërbime mirëmbajtjeje. Kjo krijon një rrezik të përbashkët për operatorë që, në pamje të parë, nuk kanë asnjë lidhje të drejtpërdrejtë me njëri-tjetrin.
Çfarë do të thotë kjo për bizneset shqiptare
Për Shqipërinë, zhvillimet kanë interes të veçantë për zinxhirët e supermarketeve, importuesit e produkteve ushqimore, kompanitë e logjistikës frigoriferike dhe operatorët e magazinimit. Ndonëse nuk ka raportime të konfirmuara për incidente të ngjashme në tregun shqiptar, përdorimi i pajisjeve të lidhura me internetin e bën sigurinë e tyre një çështje që meriton vlerësim.
Për bizneset vendase, pyetjet kryesore janë nëse sistemet e ftohjes mund të aksesohen drejtpërdrejt nga interneti, sa shpesh përditësohen dhe kush mban përgjegjësinë për sigurinë e tyre: vetë biznesi, furnitori i pajisjeve apo kompania që kryen mirëmbajtjen.
Përvoja europiane tregon se një sulm kibernetik nuk ka nevojë të prekë llogaritë bankare apo bazat e të dhënave për të shkaktuar humbje financiare. Në një ekonomi ku gjithnjë e më shumë procese fizike drejtohen përmes sistemeve digjitale, edhe një frigorifer industrial mund të shndërrohet në pikë hyrjeje për një sulm me pasoja të rënda ekonomike.